GitHub, 보호 체계 교체! 브랜치 보호 규칙 일괄 마이그레이션
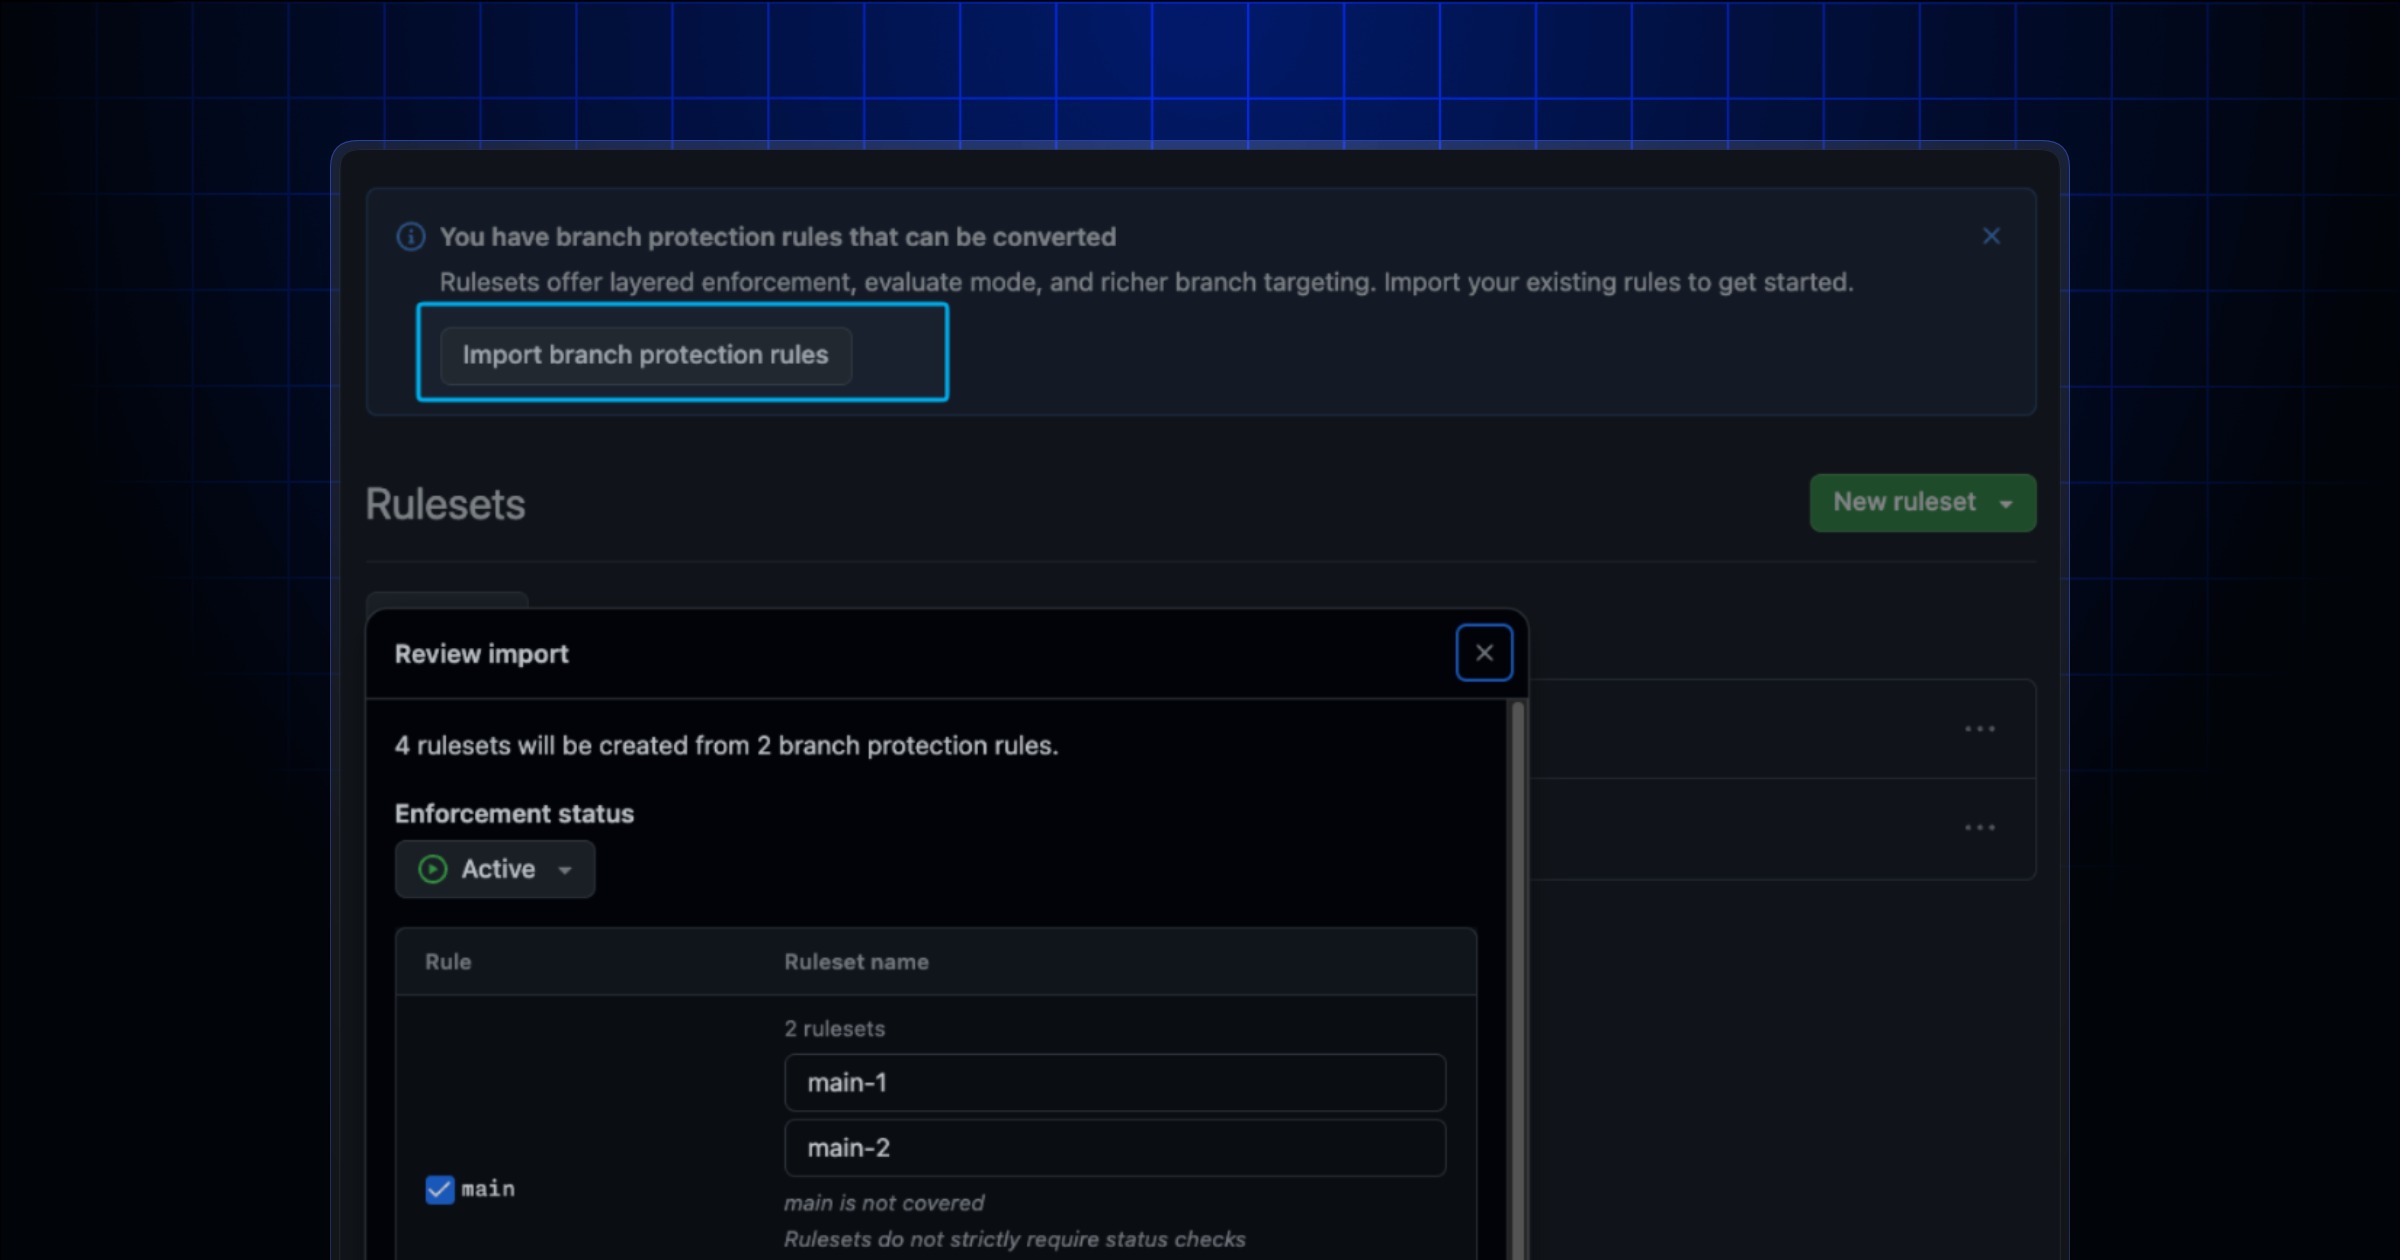
GitHub가 저장소의 모든 기존 브랜치 보호 규칙을 한 번의 작업으로 rulesets로 변환하는 도구를 발표했습니다. 이번 업데이트는 협업, 리뷰, 변경 제한 정책을 더 큰 규모로 관리하는 데 도움이 됩니다. 담당자는 적용 전에 변환 결과를 검토하고 기존 설정의 처리 방식을 결정할 수 있습니다.
규칙 유지를 위한 반복 작업 감소. 소프트웨어 팀은 리뷰되지 않은 변경을 막고, 검사를 요구하며, 실수로 인한 수정을 방지하기 위해 중요한 브랜치를 보호하는 경우가 많습니다. GitHub는 이미 개별 보호 규칙을 rulesets로 변환하는 옵션을 제공해 왔으며, 이제 저장소의 모든 규칙을 한 번에 가져오도록 절차를 확장했습니다.
미리 보기를 제공하는 마이그레이션. 관리자는 Settings와 Rulesets 섹션에서 보호 규칙 가져오기를 선택할 수 있습니다. 인터페이스는 제안된 rulesets를 보여 주고, 규칙이 이미 반영된 경우 경고하며, 기존 보호 규칙의 동작을 유지하기 위해 분할이 필요한 경우를 표시합니다. 또한 각 규칙의 적용 상태를 활성, 평가, 비활성 중에서 선택할 수 있습니다.
DevOps에 중요한 이유. Rulesets는 여러 브랜치에 대한 일치 조건, 중첩 정책, 조직 수준의 제어, 더 세분화된 예외 권한을 지원합니다. 이 도구가 모든 조직이 기존 규칙을 즉시 삭제해야 한다는 의미는 아닙니다. GitHub는 마이그레이션 후 기존 규칙을 유지하거나 제거할 수 있도록 허용합니다. 기여 흐름이 중단되지 않도록 생성된 정책을 신중하게 검토하는 것이 좋습니다.


