¡GitHub cambia de guardia! Migra protecciones de ramas en bloque
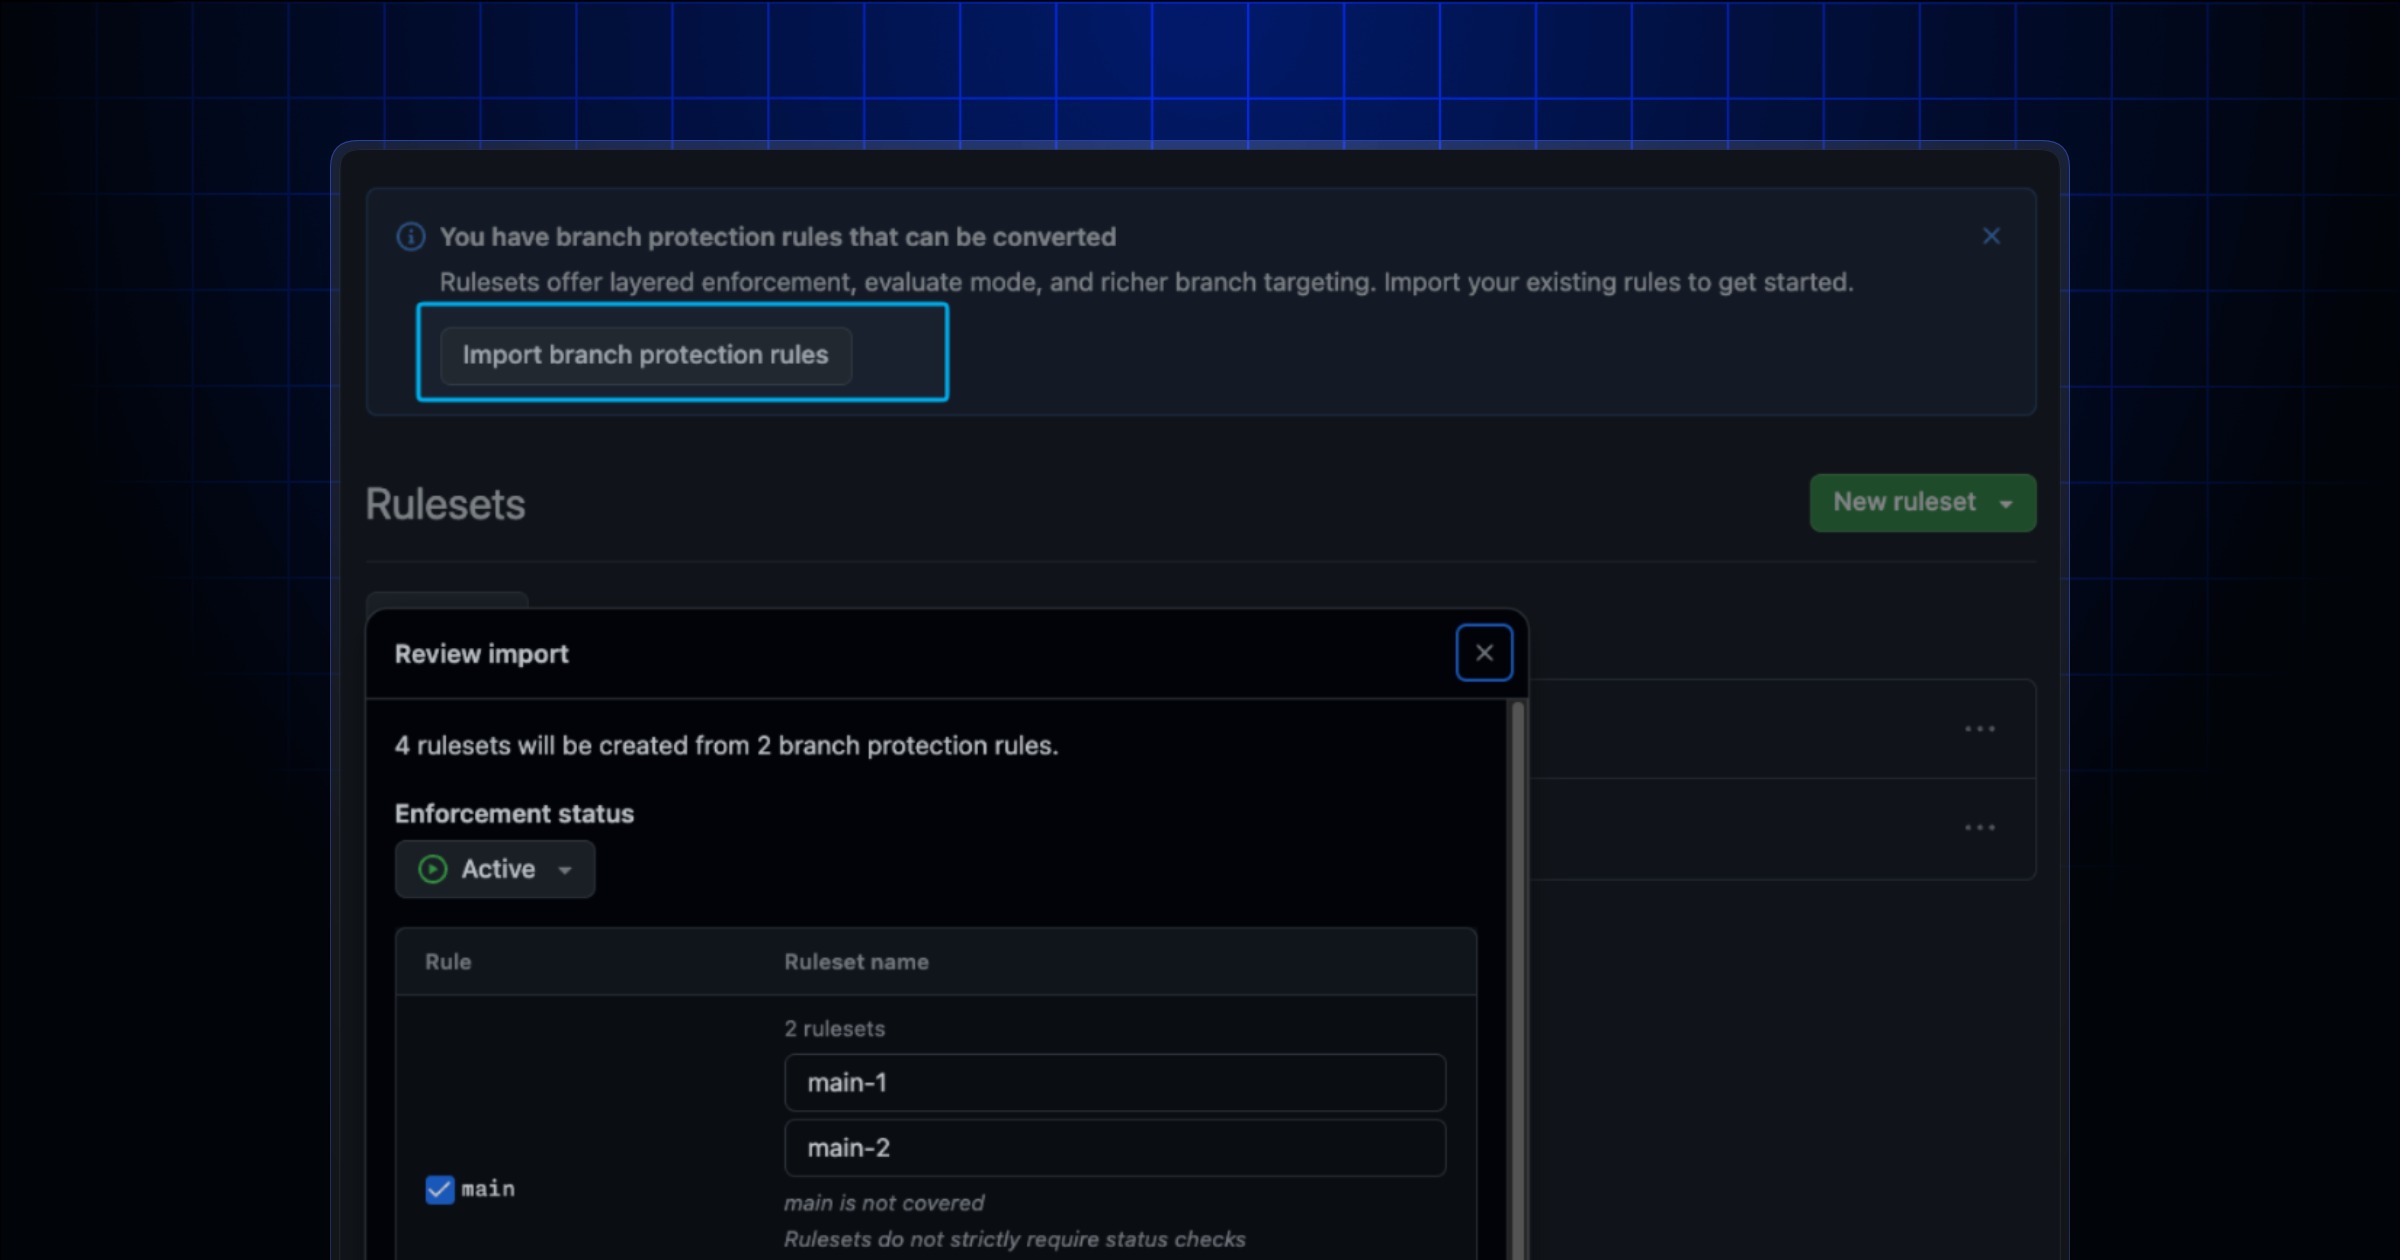
GitHub anunció una herramienta para convertir todas las reglas clásicas de protección de ramas de un repositorio a rulesets mediante una sola operación. La actualización ayuda a administrar políticas de colaboración, revisiones y restricciones de cambios a mayor escala. Los responsables pueden revisar los resultados de la conversión antes de aplicarlos y decidir qué hacer con las configuraciones anteriores.
Menos trabajo repetitivo para mantener las reglas. Los equipos de software suelen proteger ramas importantes para impedir cambios no revisados, exigir controles y evitar modificaciones accidentales. GitHub ya ofrecía una opción para convertir protecciones individuales a rulesets, y ahora amplió el procedimiento para importar todas las reglas de un repositorio de una vez.
Una migración con vista previa. Desde Settings y la sección Rulesets, los administradores pueden seleccionar la importación de protecciones. La interfaz muestra los rulesets propuestos, advierte cuando una regla ya está contemplada y señala los casos en que una protección existente necesita dividirse para conservar el comportamiento. También permite seleccionar el estado de aplicación de cada regla: activa, evaluación o deshabilitada.
Por qué importa para DevOps. Los rulesets admiten coincidencias entre varias ramas, políticas superpuestas, controles organizacionales y permisos de excepción más detallados. La herramienta no implica que todas las organizaciones deban eliminar inmediatamente las reglas antiguas: GitHub permite conservarlas o retirarlas después de la migración. Conviene revisar cuidadosamente las políticas generadas para no interrumpir flujos de contribución.


